Probar la aplicación, no solo el dif
Greptile se presenta como una startup que construye agentes de IA para revisar y probar cambios de código con contexto completo del repositorio. La compañía sostiene que su objetivo es reducir fallos y hacer el software más fiable, y que para lograrlo no basta con inspeccionar el código de forma estática. Hay que ejecutar la aplicación y observar su comportamiento.
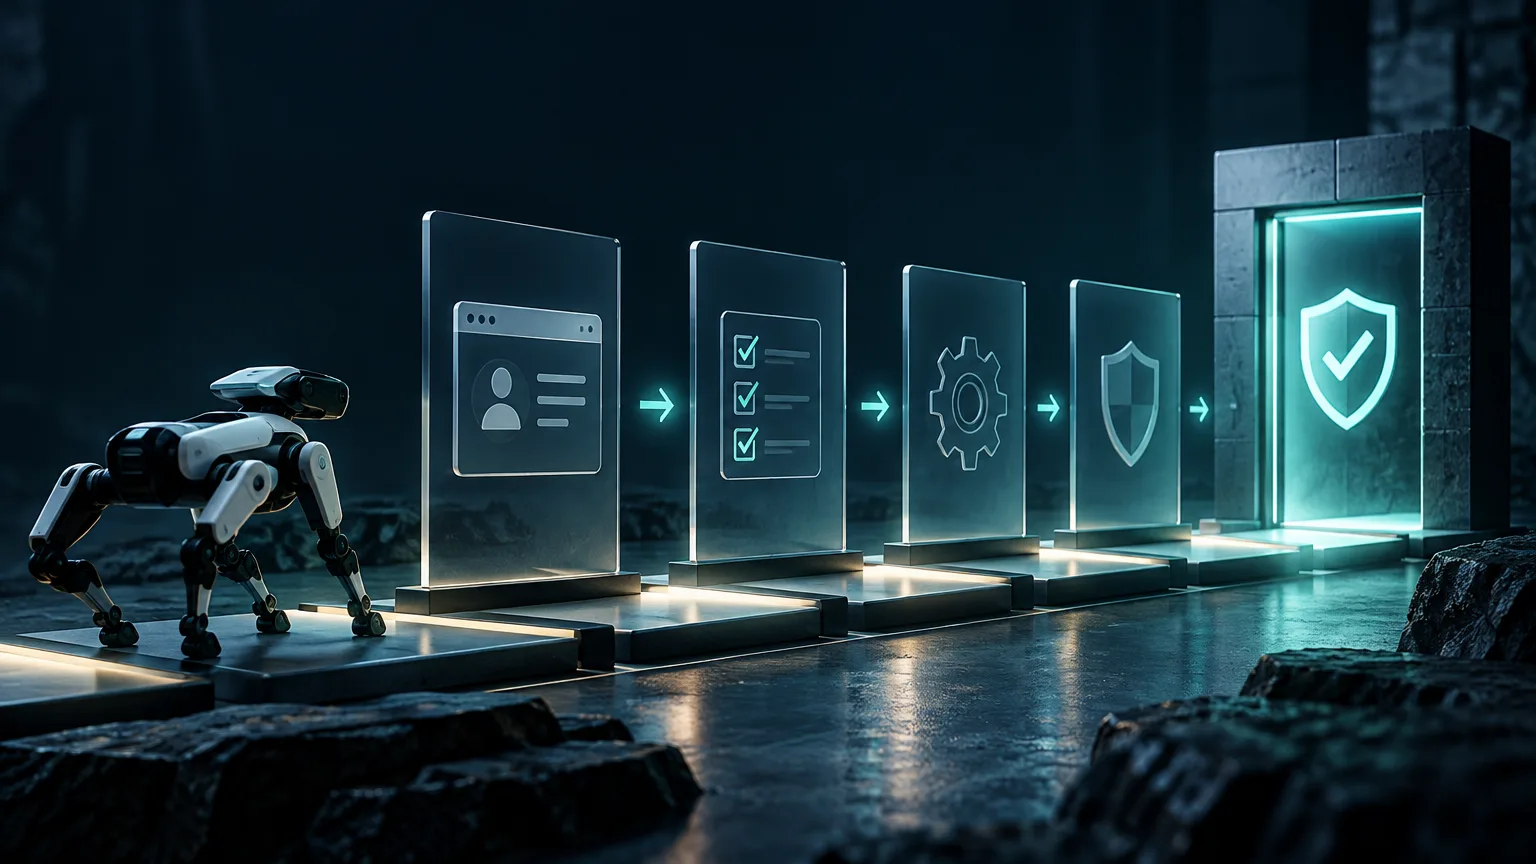
La compañía pone un ejemplo muy concreto: arrancar un servidor de desarrollo asociado a una petición de cambio, ajustar el navegador a un tamaño equivalente al de un iPhone y simular la navegación de una persona. Con ese flujo, GPT-6 Astra puede apoyarse en su comprensión visual para detectar problemas que no siempre aparecen al revisar el código, como un botón que desaparece en la vista móvil.
Greptile afirma que una firma de QA dedicada a revisar cada cambio sería demasiado lenta para el ritmo de despliegue que permiten hoy estos modelos. Eso es una declaración de la compañía, no una medición independiente publicada junto al caso. Lo confirmado es la dirección del producto: automatizar pruebas de comportamiento a escala para acortar el ciclo entre un cambio y su validación.
Daybreak: defensa automatizada
La segunda pata del sistema es Daybreak, que Greptile dice usar para fortalecer las defensas de sus clientes. Su argumento es que los modelos más capaces también facilitan la tarea a los atacantes, por lo que las empresas necesitan mecanismos de defensa más sofisticados sin tener que desplegar recursos desproporcionados.
Aquí conviene separar la promesa del dato comprobable. La pieza confirma que Greptile dice usar Daybreak para crear defensas más seguras, pero no aporta métricas, simulaciones de ataque ni resultados comparativos frente a otras herramientas. Por ahora, lo que hay es una descripción de uso, no una evaluación independiente de eficacia.
Codex para reducir bugs y rework
La tercera pieza es Codex. Greptile explica que su Knowledge Base indexa el código de una empresa y lo documenta en un formato que pueden leer personas y agentes. Esa documentación se expone a Codex mediante un servidor MCP, de modo que el modelo pueda escribir código siguiendo los patrones existentes en el proyecto del cliente.
La compañía afirma que miles de clientes han conectado Codex a su base de conocimiento. También dice medir el impacto observando cuántas veces se revierte código generado por IA. Su lectura es que, cuando los agentes reciben más contexto, bajan las reversiones, se ahorra tiempo y se reduce el consumo de inferencia porque el trabajo no se repite. De nuevo, se trata de una afirmación de la empresa, no de un estudio auditado por terceros.
Ese punto es relevante porque lleva la discusión más allá de si un modelo “escribe código” y la traslada a cuánto retrabajo genera después. En un entorno empresarial, el coste no está solo en producir una primera versión, sino en corregir decisiones erróneas, deshacer cambios y volver a probar. Greptile sitúa ahí parte del valor de combinar contexto del repositorio con Codex.
Lo que sigue sin estar claro
La publicación no ofrece cifras verificables sobre cuántos fallos detecta GPT-6 Astra, cuánto reduce Daybreak el riesgo ni qué ahorro concreto obtiene cada cliente. Tampoco detalla límites operativos, casos fallidos o condiciones de despliegue. Lo que sí queda confirmado es el cambio de enfoque: de revisar código a validar comportamientos de aplicación y, al mismo tiempo, reducir el retrabajo con contexto compartido.